Sikkerhet #1: Hemmeligheter skal ikke inn i samtalen
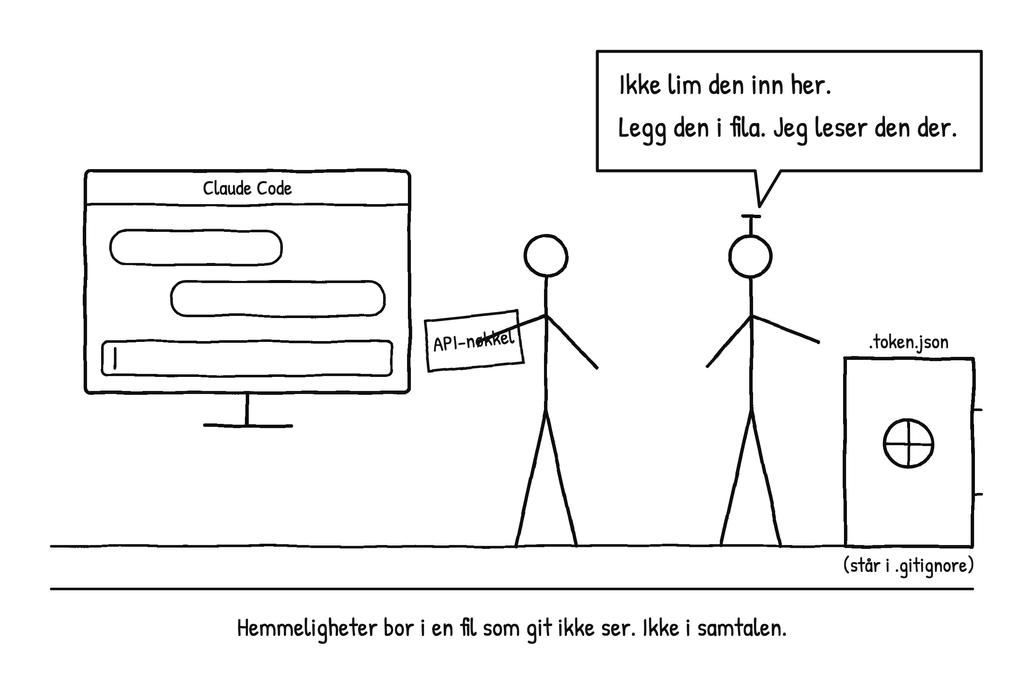
Det er fort gjort. Du trenger at Claude snakker med et API, og det enkleste er å lime nøkkelen rett inn i chatten. Ikke gjør det.
Alt du skriver i en samtale kan havne i loggen, i et sammendrag, i memory eller i en fil Claude lager underveis. Det samme gjelder CLAUDE.md. Den fila ligger i repoet og leses av alle som jobber der.
Slik gjør jeg det:
- Nøkler og tokener ligger i egne filer, feks .token.json ved siden av MCP-serveren min.
- Filnavnene står i .gitignore, så de kan ikke sjekkes inn ved et uhell.
- Claude får vite hvor fila er, ikke hva som står i den. Koden leser den selv.
- I CLAUDE.md og memory står det bare «nøkkelen ligger i fila X», aldri nøkkelen.
MCP-serveren min bruker et refresh-token som byttes ut hver gang det brukes. Hvert domene har sin egen fil. Lekker én, trekker jeg tilbake den ene.
Sjekk repoet ditt nå: søk etter «sk-» og «token» i filer som er sjekket inn. Jeg fant noe første gang jeg gjorde det.