Sikkerhet #10: Et flagg i URL-en er et ønske, ikke en tillatelse
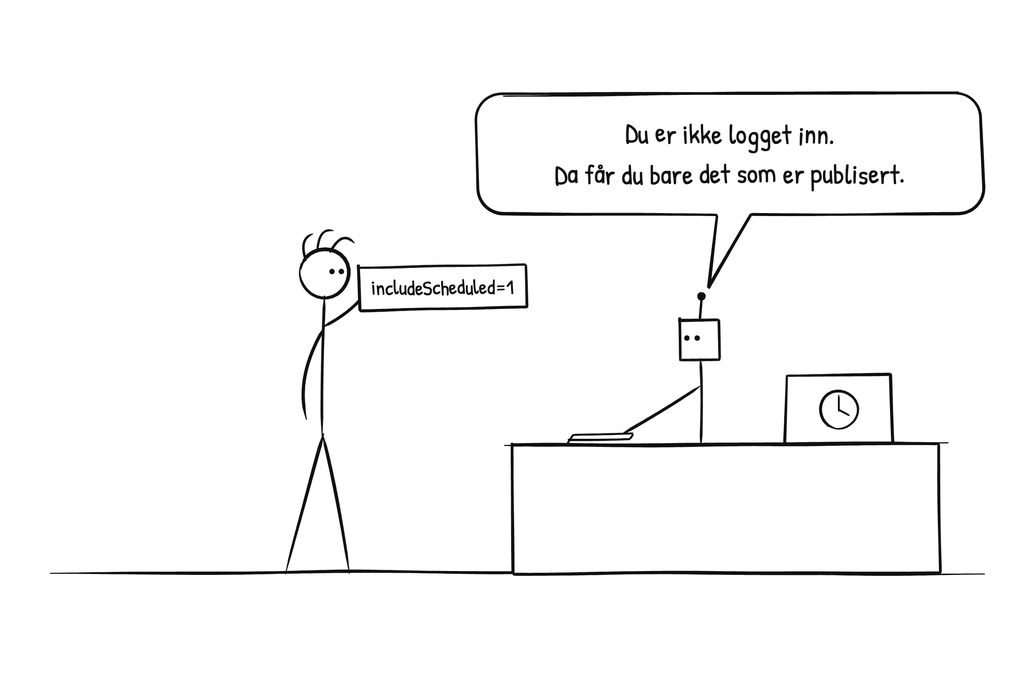
Jeg legger inn tipsene her på forhånd, med publiseringsdato fram i tid. Da ble de usynlige, også for meg. Så vi la til en knapp «Planlagte» i feeden, som sender includeScheduled=1 til API-et.
Det enkleste hadde vært å la serveren gjøre som flagget sier. Men hvem som helst kan skrive includeScheduled=1 i en URL. Så serveren ser på hvem som spør, og ikke bare på flagget.
Slik ble regelen:
- Ikke innlogget: bare innlegg der publiseringsdatoen har passert. Flagget gjør ingenting.
- Innlogget med flagget: dine egne planlagte innlegg i tillegg, aldri andres.
- Bare innhold som hører til nettstedet du står på. Uten nettsted og uten innlogging blir svaret 401.
- Samme regel gjelder lista, direkte lenke til ett innlegg og oppslag på id.
Regelen ligger i én liten funksjon med egen test, og én av testene heter «ignores includeScheduled for anonymous requests».
Når Claude lager et åpent endepunkt, tenk på to kallere: en som ikke er logget inn, og en fremmed som har registrert seg selv, hvis registreringen er åpen. Alt de sender inn er et ønske. Det er serveren som avgjør hva de får se, ikke knappen i appen.
Hvordan tester du dette hos deg? Del gjerne i kommentarfeltet.