Sikkerhet #8: Prod-data og tokener hører ikke hjemme i chatten
Backend-en min logger alle POST, PATCH og DELETE mot API-et. Den loggen er gull når en kunde sier «det forsvant». Den er også full av ting Claude ikke skal se. I sommer oppdaget jeg at spørrestrengen lå i loggen, og der red jwtToken med på nedlastingslenkene. Det betyr at hver gang en agent fikk lese loggen, kunne den i praksis plukke opp en innlogging.
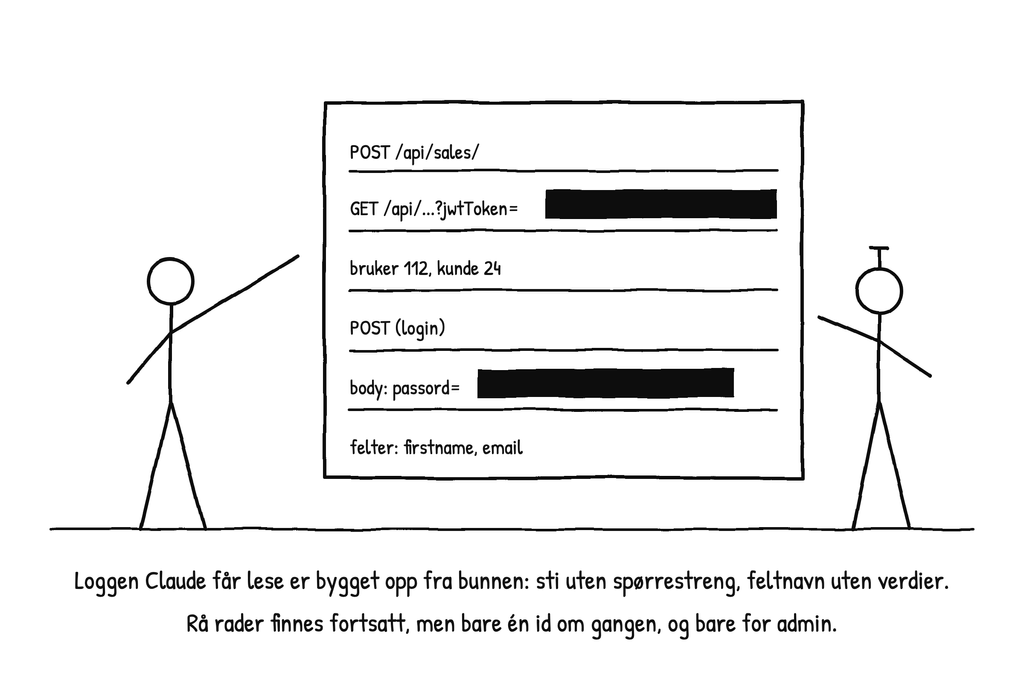
Slik ser loggen ut for Claude nå:
- Hver rad bygges opp fra bunnen av én funksjon: id, dato, metode, sti uten spørrestreng, bruker-id, kunde-id og navnene på feltene i body. Ikke verdiene.
- Innloggingsruter skrives bare som «(login)».
- På vei inn maskeres passord, kode og pin, og authorization- og cookie-headere strippes.
- Alle AI-verktøyene som leser loggen går gjennom den funksjonen. Det finnes ingen annen vei inn.
- Admin-siden viser sanerte rader som standard. Rå rader hentes for én id om gangen, og bare av admin.
MCP-verktøyet som leser loggen har et raw-flagg, og beskrivelsen sier rett ut at det gir bodies, headere og IP-er. Det er ikke på som standard, og jeg skrur det på bare når jeg faktisk trenger det for én sak.
Det ærlige tillegget: gamle rader er ikke vasket. De ligger der med spørrestrengen sin til jeg får ryddet. Så tokenet som en gang havnet i en logg, regner jeg som brent. Refresh-tokenet mitt roterer ved hver bruk, så den delen ordner seg selv, men en gammel lenke med jwtToken i er fortsatt en lenke.
Hva logger du som du egentlig ikke vil at en agent skal lese? Del gjerne i kommentarfeltet.