Sikkerhet #2: Agenten har sin egen bruker
Da jeg begynte å la en AI-agent lese i produksjon, var det fristende å bare gi den min egen innlogging. Jeg er admin overalt, så alt hadde virket med en gang. Det gjorde jeg ikke, og det er jeg glad for.
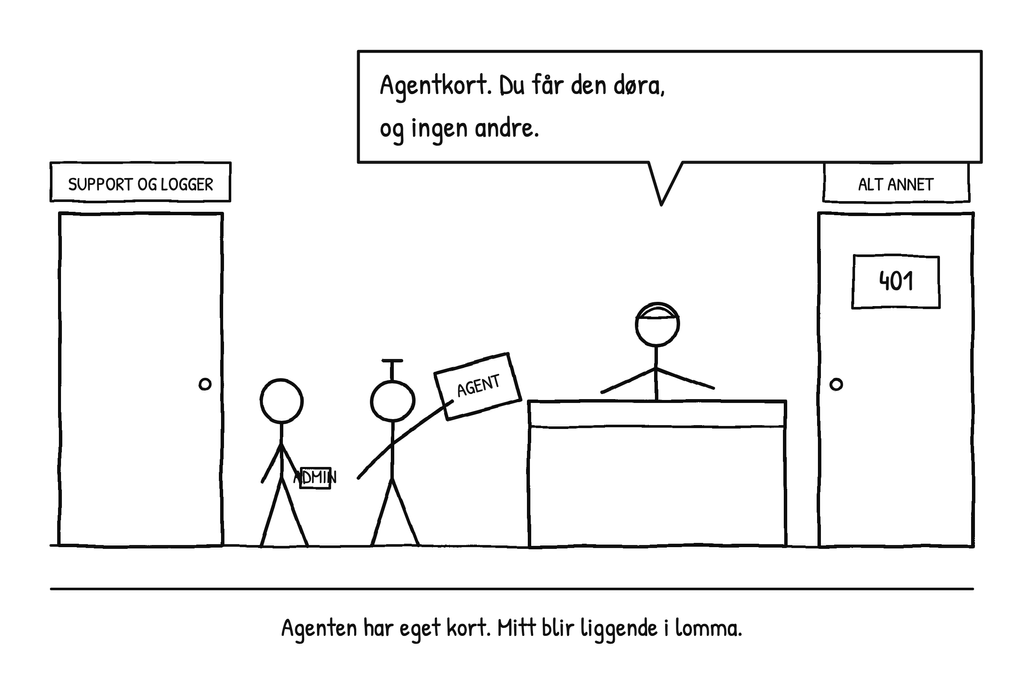
Agenten har i stedet en egen bruker i kundesystemet vårt. Den heter «Super AI-agent», har eget brukernummer og egen nøkkel i en fil på maskinen min.
Dette gir det meg:
- Alt agenten gjør står i loggen under agentens navn, ikke mitt. Skriver den et internt notat på en sak, står det hvem som skrev det.
- Den er bare medlem av én kunde: min egen testklinikk. Prøver den å lese en annen klinikk sine data, faller spørringen tilbake til den ene den har lov til.
- Admin-rollen har den bare på den tjenesten der den trenger å lese supportsaker og API-logg. På søstertjenestene får den 401, og det er riktig.
- Skulle nøkkelen lekke, sperrer jeg én bruker. Min egen innlogging er urørt.
Det er hele tipset: aldri gi agenten din egen innlogging. Lag en bruker til den, og gi den akkurat det den trenger.
Hvordan gjør du det? Del gjerne i kommentarfeltet.